
近期企業服務平台接連傳出網路攻擊、客戶資料遭未授權存取等資安事件,再次引發對企業資訊安全管理的關注。隨著第三方軟體、開源套件及雲端服務廣泛應用,系統環境日益複雜,軟體漏洞與更新管理也成為重要的資安課題。
當第三方軟體出現已知漏洞,除了技術偵測與修補,企業還需確認:哪些系統受到影響?由誰負責?是否如期完成?改善結果如何驗證?
漏洞發現與修補仰賴技術工具,從風險評估到改善結案,則需要持續運作的管理機制。
ISO 27001 不只管理漏洞,更重視風險處理與持續改善
ISO/IEC 27001:2022 中,多項控制措施與第三方軟體及技術漏洞管理相關,包括:
- A.8.8 技術漏洞管理:掌握技術漏洞、評估風險並採取適當處置措施。
- A.5.21 ICT 供應鏈資訊安全管理:管理第三方軟體、元件及 ICT 供應鏈資安風險。
- A.5.22 供應商服務監控、審查及變更管理:持續檢視供應商服務及資安要求的落實情形。
即使企業已建立漏洞修補規範,仍可能因系統眾多、責任分散或跨部門協作不易,導致修補進度難以掌握、改善紀錄不完整。
因此,關鍵在於將資安要求轉化為具體工作,確保每項風險都有負責人、改善期限與驗證紀錄。
從一則漏洞公告,到改善工作真正結案
面對第三方軟體漏洞,管理挑戰不只是完成修補,更在於如何串連風險評估、責任分工、自檢查核與改善追蹤。
以華苓 Comxper 合規管理平台為例,透過既有的自檢、專案任務、稽核、矯正流程,結合多AI Agent輔助作業,可將資安要求落實為具體任務。
假設某企業接獲第三方軟體供應商的高風險漏洞公告,盤點後發現官網、內部系統及委外維護的應用皆可能受影響。由於各系統的負責單位與更新條件不同,可透過以下四個階段進行管理。
第一步:確認影響範圍,誰該負責處理?
資安人員確認受影響系統與風險程度後,依企業制度分派查核及改善任務,設定負責人與處理期限。
外部監測Agent 可協助整理外部資安規範與管理要求的變動,並由合規自檢Agent 及專案規劃Agent 依制度輔助規劃查核項目及執行任務。實際漏洞資訊則由供應商公告或資安工具提供,再由專業人員確認影響範圍。
第二步:各單位回報完成,漏洞真的處理好了嗎?
部分系統完成更新,部分卻因相容性問題無法立即修補。各單位除了回報狀態,還需提供版本紀錄、風險評估及替代措施等佐證。
透過合規自檢機制,可統一查核項目與填報內容;合規自檢Agent 則依制度輔助產生自檢項目與填報建議,協助確認管理要求是否落實。
第三步:稽核發現缺失,如何確保改善到位?
假設稽核發現某系統雖已回報更新,卻缺少漏洞複測紀錄;另一系統則已超過改善期限。
此時需將缺失轉為矯正任務,指派負責人並追蹤處理結果。稽核改善Agent 可輔助分析缺失、矯正流程Agent 提供改善建議及整理矯正表單;實際修補仍由資訊或資安人員執行。
第四步:改善完成後,如何確認真正結案?
修補完成後,仍須確認驗證結果、保存佐證,並追蹤未完成或反覆發生的問題。
透過流程審核與執行監督機制,可掌握改善進度及逾期事項;執行監督Agent 則輔助彙整進度與異常提醒,避免問題延宕至下一次稽核才被發現。
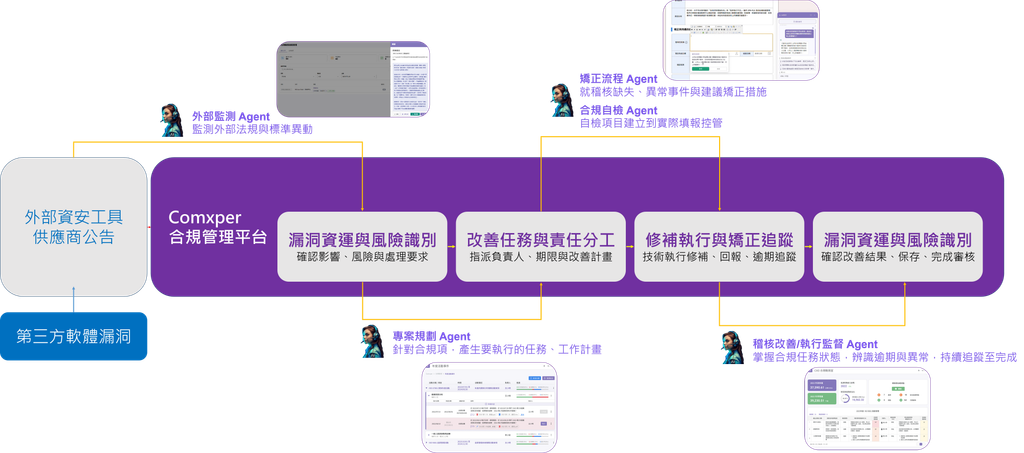
Comxper 結合 AI Agent,讓合規管理從人工追蹤走向多 Agent 協作
上述四個階段的重點,不只在於個別任務完成,更在於各項工作能否持續銜接,避免責任分散、資訊落差形成管理斷點。
Comxper 透過流程串連自檢、稽核與矯正作業,持續追蹤各階段的責任、進度及佐證資料;AI Agent 則輔助規範整理、查核準備、缺失分析與執行監督,減輕人工處理及跨部門協作負擔。
透過流程管理與 AI Agent 協作,讓合規工作從定期檢查,延伸為持續運作的治理機制。
從資安技術防護,延伸到持續性合規治理
面對不斷變化的資安威脅,企業除了及時發現與處理漏洞,更需要確保改善落實、結果經過驗證,並能持續追蹤。
華苓 Comxper 協助企業將 ISO 27001 等合規要求落實於日常作業,建立從風險識別、任務執行、改善追蹤到驗證結案的管理循環。
讓資安合規不只是制度文件或年度稽核,而是每項風險都有管理依據、每項改善都有追蹤結果。透過制度落實與持續改善,降低管理疏漏與資安風險,強化企業營運韌性。
(延伸閱讀 : Comxper 釋放查核人力,實現 AI 自動稽核與合規風控)
(延伸閱讀: Comxper合規管理平台產品專頁)
